マイページ







中国、北朝鮮、ロシアのインフラ攻撃を凌げるか
日本のサイバーセキュリティは他国に比べて遅れているのか? 国内で頻繁に尋ねられる質問だ。この問いの背景には、日本企業で発生した複数の大規模なサイバー攻撃事案があるだろう。
例えば、ここ1年間のランサムウエア攻撃(※1)だけでも、2025年9月のアサヒグループホールディングスと10月のアスクル、26年7月のニチレイ、9月の京王電鉄グループなどがある。
※1:組織の業務に必要不可欠なファイルを暗号化して使用不能にし、業務継続性を人質にとって、身代金(Ransom)を要求するサイバー攻撃。
出荷停止やクレジットカード決済への影響などにより、顧客側や取引先でも業務遅延など負担が発生する。サイバー攻撃によるサプライチェーンリスクが浮き彫りとなったのである。
加えてアサヒの場合、システム障害を復旧させ、商品の受注と出荷が正常化するまでに4カ月以上を要した。アスクルでは攻撃の翌月の売上高が前年同月比で95.1%減、完全復旧に3カ月半かかっている。DX化を進める日本企業にとって、サイバー攻撃の与える経営への脅威と対策の重要性を企業幹部・経営層に強く印象付けた。
サイバーセキュリティ能力を評価するには、企業レベルだけでなく、国としての戦略・法律、国際貢献、サイバー攻撃を把握するための能力、攻防双方の技能など多角的に確認する必要がある。日本が世界でどう評価されているのか、ランキングを2つ見てみたい。
国連の専門機関「国際電気通信連合(ITU)」は、世界194カ国によるサイバーセキュリティの取り組みについて5段階で評価し、「世界サイバーセキュリティ・インデックス2024」を出している。日本はトップレベルの模範国に分類された。法的・技術的・組織的取り組み、能力構築、協力それぞれの分野において満点近い評価を獲得、総合点は97.58だった。
一方、米ハーバード大学ベルファー・センターの「国家サイバー・パワー・インデックス2022」では、調査対象30カ国中、日本は16位だった。国内グループの監視(22位)、敵のインフラと能力の破壊・無力化(14位)、サイバー攻撃による富の獲得(20位)に関する能力については、順位が低い。これらの項目で上位に並ぶのは、中国、北朝鮮、ロシア、イランである。
これらのランキング評価から日本が考えるべき点は、業務妨害型サイバー攻撃で電力や水道など重要インフラサービスを停止させる能力に長けた国から標的にされた場合、迅速に攻撃を検知し、業務復旧できる能力を持っているかだ。重要インフラは、社会経済活動と安全保障に直結している。
今のところ日本では、国家を背景とする大規模サイバー攻撃により重要インフラが稼働停止に至るような事態は報じられていない。しかし、後述するように世界各地で地政学リスクが高まり、関連したサイバー攻撃が増える中、日本も警戒を怠るべきではない。
例えば26年2月末の米国とイスラエルによるイラン攻撃以降、イランは、米国と友好国の重要インフラへの業務妨害型サイバー攻撃を続けているようである。7月には、米ミネソタ州にある少なくとも30カ所の水道施設がサイバー攻撃を受けていたことが発覚した。8月末時点で少なくとも12の州の水道施設にサイバー攻撃が仕掛けられており、水圧の低下や浸水、パスワードを遠隔で変更され、施設の従業員がシステムから締め出されるなどの障害が発生した。
現時点では、人命に関わる水道の障害は発生していないが、水圧の低下により、水道管に未処理の地下水が入り込んでしまう恐れがあった。イランとの関連は調査中と報じられている。
標的は米国内にとどまらない。今年8月22日付英テレグラフ紙によると、イランのサイバー攻撃によって、英国内の小型発電所の稼働が7月に4日間停止した。注目すべきは攻撃の広がり方だ。イスラエルとイランの軍事衝突から数カ月のうちに、当事国だけでなく、その同盟国のインフラまでが標的となった。地政学的な対立は、当事者でない国にもサイバー攻撃として及ぶ。
日本でも水道へのサイバー攻撃に警戒が高まってきた。国土交通省は、自治体向けの防災・安全交付金の対象として、水道施設へのサイバーセキュリティ対策支援を来年度の概算要求に追加した。日本経済新聞(8月25日付)の報道によると、システムの脆弱性評価やセキュリティ強化のための設備投資を補助するという。
日本が安保3文書(※2)の改定を急ぐ背景には、台湾有事への強い危機感がある。しかも、台湾有事の前哨戦はすでにサイバー空間で数年前から始まっている。
※2:2022年12月に閣議決定。日本の外交・防衛政策の最上位指針となる3つの文書(国家安全保障戦略・国家防衛戦略・防衛力整備計画)の総称。
中国政府系ハッカー集団「ボルト・タイフーン」は少なくとも21年から活動し、重要インフラ企業のネットワークに侵入して足掛かりを築いてきた。米国の通信、エネルギー、運輸、上下水道のほか、シンガポールの大手通信会社シングテル、インドのインターネット・サービス事業者に侵入したと報じられている。その目的は、有事の際に重要インフラの稼働を停止させることで、社会的混乱を引き起こし、政治の意思決定と米軍の対応を遅らせようとすることではないかと見られている。
私用AIを仕事で使うと顧客情報流出のリスク増
ボルト・タイフーンの侵入は日本国内では検知されていない。だが、イランの攻撃が当事国の外にまで及んだように、地政学的対立の圏内にある国は標的となりうる。だからこそ、「安全保障上の懸念を生じさせる重大なサイバー攻撃のおそれ」に対し、国家として対処するための能動的サイバー防御関連法(※3)が大切なのだ。
※3:2025年5月に成立。電力や通信などの重要インフラを狙う重大なサイバー攻撃に対し、攻撃の兆候を早期に検知し、攻撃元サーバーへのアクセス・無害化などを通じた未然の防止や被害最小化を図る法律。
ただし、能動的サイバー防御関連法が扱うのは、国や重要インフラに対する、国家安全保障を脅かしかねないサイバー攻撃に限られる。日々のサイバー攻撃の大半は、民間企業を狙った金銭目的の犯罪であり、同法が想定する安全保障上の脅威とは異なる。そもそも、企業のIT環境を守る第一義的な責任は各企業にある。企業は引き続き自ら、目に見えない敵に備えなければならない。
人手と予算に余裕のない中小企業にとって、サイバーセキュリティの自助努力は頭の痛い経営問題である。コロナ禍にサイバーセキュリティ対策を取らずにデジタル化を進めた結果、すぐにランサムウエアに感染、1年後に倒産してしまった日本企業もあった。企業規模にかかわらず、各企業は増え続けるIT資産の防御に手こずっている。
必要なサイバー防御の第一歩は、自社のIT資産を漏れなくリスト化することだ。あるシステムが止まった場合、事業にどの程度響くのかも洗い出す。そして、会社が認めていないアプリやサーバーなど「シャドウIT」を勝手に社員が導入していないかも調べる。
次に、外部からの侵入への備えも必須だ。最近では、クロード・ミュトスなど最先端AIを悪用し、守り手が気づいていない脆弱性を突いたサイバー攻撃が増えると懸念されている。
だが、サイバー攻撃の基本は変わらない。攻撃者はネットワークに忍び込んだ後、さらなる情報を求め、ネットワーク内を徘徊する。脆弱性をすべて取り除けなくても、侵入ハードルを上げ、早期検知・復旧できれば被害を最小化できる。侵入を難しくする多要素認証、侵入後の怪しい徘徊行為を見つけるためのふるまい検知、ランサムウエア被害に備えたバックアップが必要だ。
もう一つ、攻撃者が突いてくるのは技術の穴だけではない。うっかりミスも狙われる。AIを悪用し、いっそう巧妙化したサイバー攻撃に社員が騙され、正規のアプリに見せかけたウイルスのダウンロードや、偽社長の指示による「緊急案件」用の多額の送金が増えてきた。こうした事態を防ぐには、社員への管理者権限付与の禁止、インターネットバンキングの振り込み・振り替え承認機能の導入が有効である。
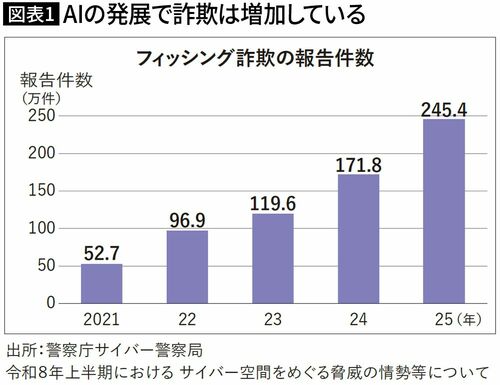

厄介なのは、業務効率化のために活用が進む生成AIだ。企業が管理せず、従業員が私的アカウントに知的財産や顧客に関する機密情報を入力する「シャドウAI」が問題になっている。
ガートナーが6月に出した調査結果では、国内企業のうち43%がシャドウAIを把握できておらず、30%は把握していても有効な対策を取れていない。未承認のAIドメインへのアクセスの監視が有効な策となる。
国家レベルのサイバー脅威が高まる今だからこそ、基本動作に立ち戻り、IT資産の洗い出しと多層的な防御を徹底したい。
※本稿は、雑誌『プレジデント』(2026年10月30日号)の一部を再編集したものです。
検索時にプレジデントオンラインに関連する記事が表示されます