マイページ








「クラウドの活用」に落とし穴があった
アサヒグループホールディングスが受けたランサムウェア(身代金要求型ウイルス)によるサイバー攻撃で、約191万4000件もの個人情報が流出した恐れがあると発表されました。グーグルクラウドを活用する「IT先進企業」として知られていた同社にどんな弱点があったのか――詳細はまだ明らかになっていませんが、セキュリティの専門家たちは続報に注目しています。
事業規模にかかわらず、一度ランサムウェアによる攻撃を受けると、通信システムやネットワークの再構築に半年以上を要するのが一般的です。2024年にはKADOKAWAがサイバー攻撃を受け、たった2カ月で「ニコニコ動画」の立て直しを遂げましたが、これは極めて異例のことでした。
かつて日本企業はIT化に対して保守的で、昔ながらの「境界線防衛(※1)」でネットワークを外部から隔離していました。クラウド対応に後れを取った結果、古典的な方法が外部からの侵入に対する防御壁として機能していました。
※1:境界線で内側と外側を遮断して、外部からの攻撃や内部からの情報流出を防止しようとする考え方。「信頼できないもの」が内部に入り込まない、また内部には「信頼できるもの」のみが存在することが前提。(出所:総務省「テレワークセキュリティガイドライン」第5版)
ところが、コロナ禍を経て企業は急激なデジタル化を迫られました。その結果、多くの企業がセキュリティ対策を深く考慮せず、システムを一気にクラウドへ移行し、ネットワークを開放しました。クラウド上のサーバーやストレージは、適切なアクセス制限を設けないと、パブリックなIPアドレスを通じて全世界からアクセスできてしまいます。攻撃者による不正アクセスのほか、設定や運用管理のミスによって情報をインターネット全体に晒してしまう事故も後を絶ちません。
クラウドに接続されているシステムは、攻撃を受けた際に迅速に遮断・隔離することも困難です。例えばクラウドの管理システムを攻撃者に乗っ取られてしまうと、防御側がシステムを止めようとしても攻撃者によってすぐに再起動させられるなど、不毛な攻防を強いられます。
ランサムウェア犯罪の多くは、親玉組織(アクター)がダークウェブで実行犯(アフィリエイト)を募集し、ランサムウェアを貸し出して攻撃を請け負わせるという“ビジネスモデル”で成り立っています。必ずしも親玉組織がターゲットを決めて狙い撃ちにしているとは限りません。「侵入が容易で、高額な身代金を払えそうな会社」を実行犯が偶然見つけることもあるでしょう。
彼らはまずインターネットの中を巡回し、セキュリティの穴があるVPN(仮想プライベートネットワーク)やリモートデスクトップなどを探し回ります。VPNの脆弱性を突くのは、現在流行しているおもな手口の一つです。VPN接続が予期せず切断されたりすると、利用者のIPアドレスが暗号化されないまま外部に露呈してしまい、従業員の身元やアクセス元が特定される可能性があります。
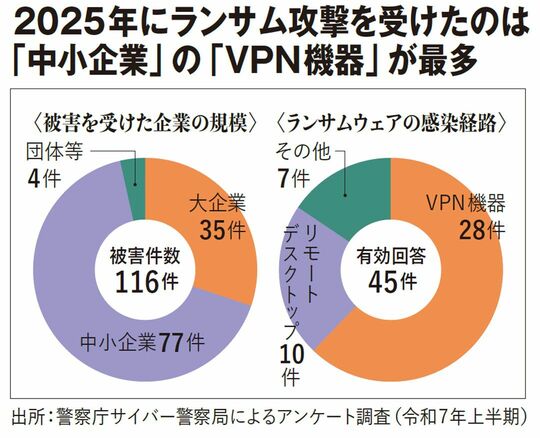

従業員のIDとパスワードを盗まれるのも昔からよくあるパターンです。彼らはフィッシングメールなどでログインに必要な情報を盗み取り、社員のふりをして侵入してきます。AIの発達によって犯人が日本語を自在に操れるようになったため、上司や同僚、取引先を装って従業員に詐欺を仕掛ける「ソーシャルハッキング」も精度が上がっています。
攻撃者は身代金が取れそうなデータを盗み、システムを破壊し、「これで準備完了」という状態になると脅迫を始めます。PC画面に脅迫文が現れることもありますし、プリンターから大量に脅迫状が出ることもあります。侵入された段階で気づくことは難しく、脅迫されたときには手遅れなのです。

ここから先は有料会員限定です。
登録すると今すぐ全文と関連記事が読めます。
- 広告最小化で快適な閲覧
- 雑誌『プレジデント』が最新号から読み放題
- ビジネスに役立つ学びの動画が見放題
- 会員限定オンラインイベント
検索時にプレジデントオンラインに関連する記事が表示されます