マイページ

中国の政府系集団がARTEXで攻撃を自動化
ARTEXを使った攻撃の標的は、日本と韓国にとどまらない。マイクロソフトは10月21日、中国の政府系集団「Storm-0940」が早ければ9月からARTEXを使い、世界の数百の組織への攻撃を自動化していたと公表した。
攻撃の大半は失敗に終わったとマイクロソフトは分析している。それでも、標的を定めてからクラウド基盤への特権アクセスを得るまで、3時間もかからなかったケースが複数あるとしている。同社は、AIエージェントが人間と違い、昼夜を問わず週末も休まないと指摘する。この速さでは、たとえ警報が上がっても、防御できる時間的猶予はほとんどないという。なお、この集団がどのAIモデルを使ったかは明かされていない。
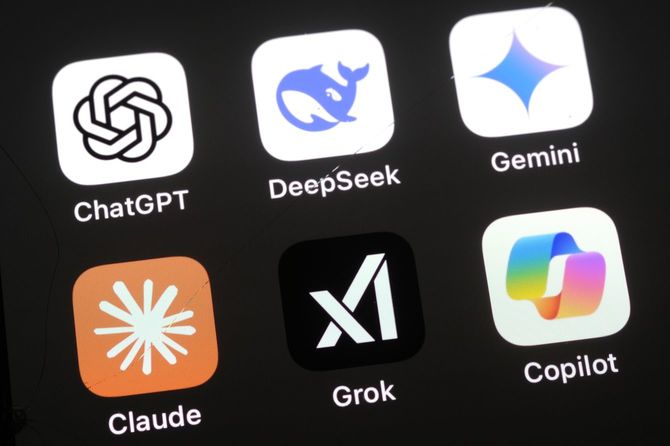
一方、中国のハッカーがDeepSeekをどう使っているかは、具体的に分かってきている。ブルームバーグが報じた台湾の調査会社TeamT5の分析によると、中国の政府系ハッカー集団は、単純作業をAIに任せ、高度なマルウェア(不正プログラム)の開発にもAIを使い始めて以降、攻撃を2倍以上に増やしたという。
同社によれば、ある集団はDeepSeekに脆弱性を突くコードを書かせていた。別の集団は攻撃の下調べとして、ネット上のIPアドレス1000件を集めさせていた。同社の主任アナリスト、チャールズ・リー氏は、DeepSeekが選ばれる理由について、「比較的高性能で、サイバー攻撃への歯止めが非常に緩い」と説明する。西側のモデルもハッカーの間で人気を集めてはいるが、安全上の制限がはるかに厳しく、かいくぐるには手間がかかるという。

DeepSeekの乗っ取りリスクは米国製の12倍
DeepSeekは歯止めが緩いというリー氏の見立ては、アメリカの検証でも裏付けられている。
米商務省のAI評価機関CAISIは2025年9月、DeepSeekのモデルをアメリカ製モデルと比較した結果を公表した。「脱獄」と呼ばれるお決まりの手法で安全装置を外すと、DeepSeekのモデルで最も安全なものでさえ、あからさまに悪意がある依頼の94%に応じたという。アメリカ製モデルは8%だった。
AIエージェントとして動かした場合の差も大きい。エージェントが作業中に読み込むメールやウェブページなどに悪意の指示を紛れ込ませ、利用者に頼まれた作業内容から脱線させるのが「乗っ取り攻撃」だ。DeepSeekのうち最も安全なモデルを基にしたエージェントでも、こうした指示に従う確率が、同じく評価対象となったアメリカの最先端モデルと比べ、平均で12倍に上った。
乗っ取られたエージェントは、模擬環境の中でフィッシングメールを送り、マルウェアをダウンロードして実行し、利用者のログイン情報を盗み出したという。測定に用いられたのは、韓国の銀行への攻撃で使われたバージョンより前のモデルだ。同じ中国製のGLM-5.3も歯止めが緩い。アンソロピックが模擬環境で試したところ、簡単な手口で64〜100%の確率で安全装置をかいくぐれた。
それでいて、その性能はアメリカの最先端モデルの水準に迫りつつある。同社のテストでは、韓国の銀行を狙った攻撃者が補助役に使っていたGLM-5.3が、既知の脆弱性を突く攻撃コードを最後まで完成させる課題で、410回中50回成功した。同社が提供先を限定している高性能モデルの成功は56回で、両者はほぼ肩を並べている。CAISIもGLM-5.3のサイバー分野の能力を、誰でも入手できる公開モデルとしては過去最高と評価した。