マイページ

「攻撃者」は80億円の身代金を要求
GMOの「お名前.com デスクトップクラウド」は、ネット上の仮想サーバーを貸すサービスだ。主な利用者は、FXの取引ソフト「MT4」や「MT5」などで、自動売買をする個人投資家で、累計契約数は20万件を超える。
自動売買は、24時間動かし続ける必要がある。利用者は、自宅のパソコンの代わりに当該サーバーでソフトを動かし、各FX会社のログインIDとパスワードもそこに保存する。
10月19日、GMOは、顧客の問い合わせで調査を始め、翌20日に一部のサーバーで不正なプログラムの設置を確認した。そのため、21日未明から全サーバーを順次止めた。2万6739台のサーバーで、顧客が保管した情報が閲覧された恐れがある。被害の状況は今後変化しうる。
同21日、攻撃者を名乗る者が、メールで約80億円(熊谷社長のブログによれば5000万ドル)を要求。応じなければ、国内外70社超の口座で不正売買を続けると脅した。
また、顧客からは、口座で身に覚えのない売買があったとの報告が相次いだ。盗まれた口座情報で勝手に売買され、残高を動かしたとみられる。22日、同社は警察に相談し、金融庁もFX各社に不審な取引の監視強化を要請した。
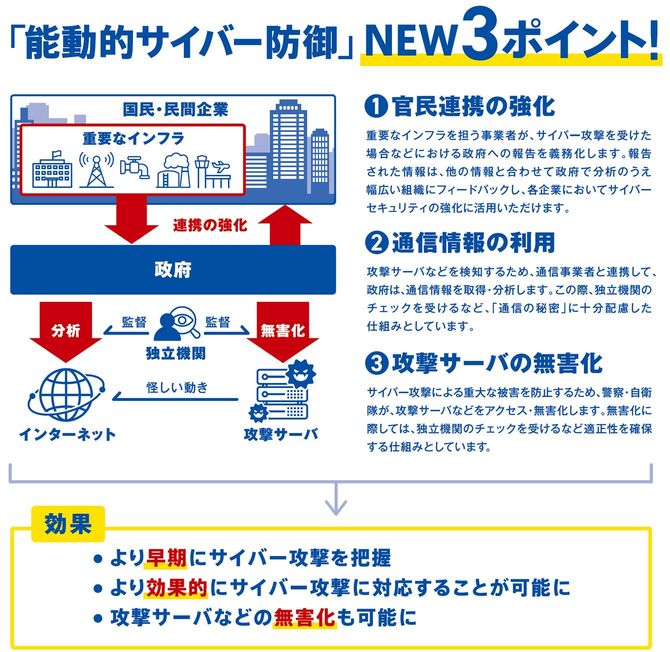
24日、GMOは、システムにセキュリティ上の問題があり、顧客情報が外部に持ち出されたことを認めた。利用中の顧客全員に一律5000円の見舞金を支払い、不正取引の実損補償も決めた。さらに、政府に「能動的サイバー防御」の適用も要請した。

利用者1人の個人情報が晒された
攻撃者側は、自らのサイトで身代金を100万ドル(約1億5000万円)に下げて改めて要求し、27日正午までに支払わなければ、利用者のPCをランサムウエアで攻撃すると予告した。これに対してGMOは支払いを拒んだ。
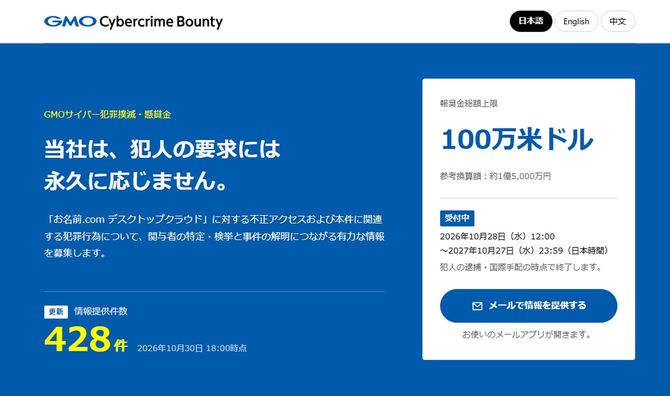
攻撃者は27日、実際に顧客1人の個人情報とみられる情報を公開。一方、28日未明、ハッカー集団のウェブサイトが停止したことが確認された。米国のプロバイダーが内容を不適切と判断し止めたとみられる。
GMOは、一律の見舞金5000円とは別に、個人情報流出の被害者を対象に最大300万円の特別お見舞金を支払うとしている。
なお、10月5日、GMOは、別のサイト(infoQ)でもサイバー攻撃により最大約94.8万件の会員情報が流出したと公表した。約287万円分のポイントが、ギフト券に不正交換されたことも明らかになった。
11月1日には、別の子会社のサービスで約4万5000人分の個人情報が9年近く外部から取得可能だったと判明した。持株会社GMOインターネットグループの株価は、9月末から11月2日の終値まで2割近く下落した。