マイページ

なぜ「最悪のテロ事件」を防げなかったのか
テロ後、アメリカ政府は国家情報長官(DNI)や国土安全保障省を新設し、情報機関の大規模な再編を進めた。
しかし、後に行なわれた検証では、「組織が足りなかったこと」よりも、「持っていた情報を活かせなかったこと」のほうが大きな問題だったと指摘されている。
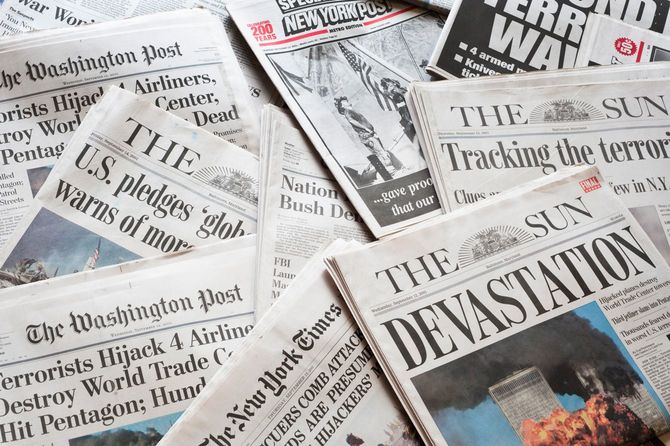

実際、テロ直前の段階で、関係機関は重要な手掛かりをいくつも掴んでいた。
FBIの地方支局には、民間の航空学校から、経験の乏しい訓練生が大型旅客機の操縦訓練を求めているとの不審な通報が寄せられていた。
一方のCIAも、後に実行犯となるナワフ・アルハズミがアメリカへ入国したとの情報を得ながら、FBIへ伝えていなかった。
もし両方の情報が適切に結び付けられていれば、アメリカ国内で進む航空機テロ計画を疑う契機になった可能性がある。
しかし現実には、組織間の縄張り意識や情報共有の不備、複雑な官僚機構の壁によって、それぞれの情報は別々の引き出しの中に閉じ込められたままだった。
「スパイ法さえあれば安心」は大間違い
日本のスパイ防止法論争も、しばしば同じ落とし穴にはまりがちだ。戦後日本では長らく、安全保障をめぐる議論がイデオロギー対立に引きずられてきた。
たとえば特定秘密保護法が成立した2013年には、一部メディアから「取材活動が大きく制約されるのではないか」と強い懸念が示された。朝日新聞が社説の一部を黒塗りにして掲載したことも大きな話題となった。
しかし施行から10年以上が経過した現在、当時懸念されたような一般市民やジャーナリストの摘発は確認されていない。
一方で、保守派の側にも「スパイ天国論」を叫んで、「スパイ防止法さえ作れば問題は解決する」という単純化された議論が少なくない。
だが現代の脅威の中心は、工作員による機密窃取だけではない。サイバー攻撃や情報操作、認知戦の比重も高まっている。
重要なのは、法律の有無だけではなく、それを運用する人材や組織、技術基盤をどう整備するのかにこそあるのだ。
インテリジェンスの世界において、もっとも危険なのは「組織さえ作れば解決する」「法律さえ作れば安心だ」という思考停止なのかもしれない。
検索時にプレジデントオンラインに関連する記事が表示されます