マイページ





2年半前、脆弱性が指摘されていた
インターネットサービス提供会社である「GMOインターネットグループ」の関連企業(以下GMO)がサイバー攻撃を受けた。被害が大きかったのは、外国為替証拠金取引(FX)の自動売買用のサーバーに対する攻撃だ。今回の攻撃には、AI(人工知能)が使われた可能性が指摘されている。
今回の攻撃によって、一部の顧客の口座で身に覚えのない取引が行われ、多額の被害が発生したとの報道もある。中には、「安心して夜も眠れない状況になってしまった」と訴える顧客もいるようだ。問題は、今のところ、被害の全容が掴み切れていないことだ。
GMOによると、2024年4月、子会社のホワイトハッカー(サイバー攻撃を防ぐ専門家)がシステム上の脆弱性を指摘していたが、直後に行った4回の緊急メンテナンスでは対策が十分ではなかったという。サイバー攻撃者は、その隙を突いて不正なプログラムを設置し、顧客がFX会社に持つ口座で不正な操作を行った。
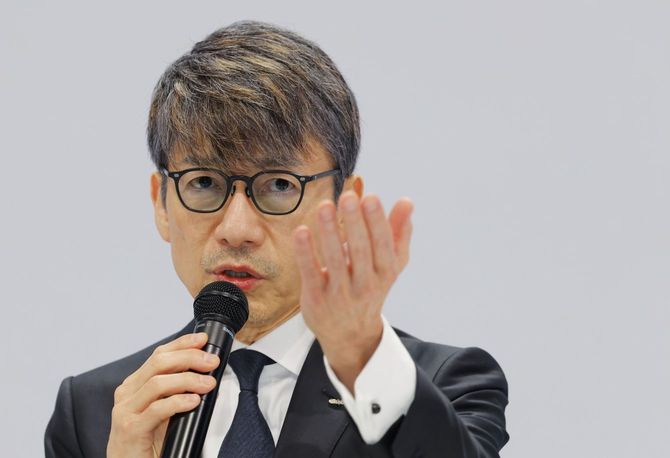
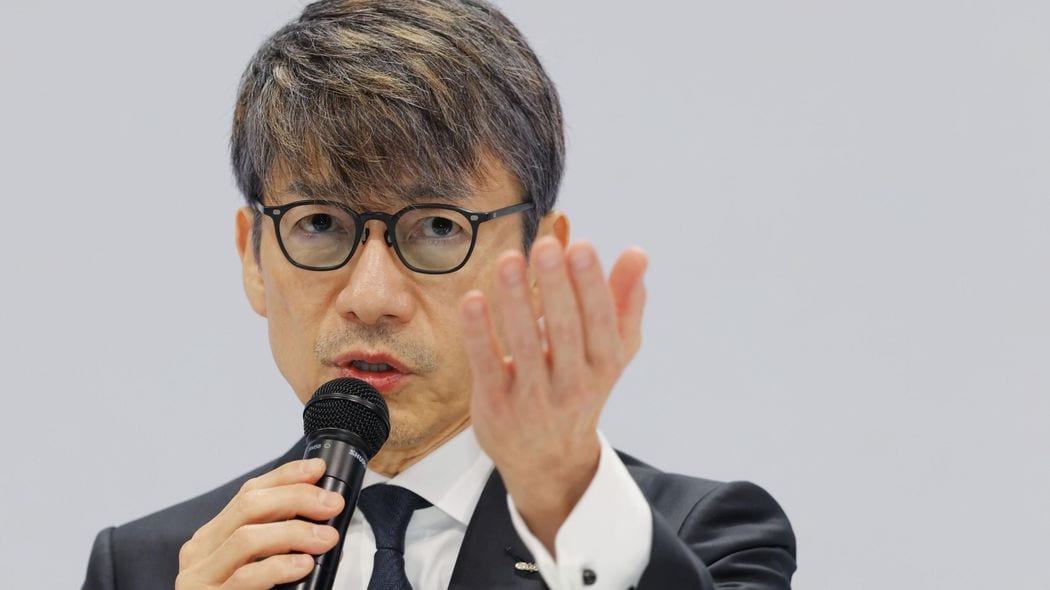
熊谷正寿会長兼社長は11月2日、記者会見を開き、指摘を「生かせなかった」と涙ながらに謝罪し、役員報酬の減額も発表した。攻撃者は8月5日に顧客の仮想専用サーバー(VPS)に侵入したが、顧客から問い合わせを受けるまで2カ月以上気づけなかったという。
個人のパソコンまで乗っ取られる時代
本格的なAIの世紀の到来により、今後、サイバー攻撃のスピード・規模・被害は増大するだろう。すでに、個人の情報流出に加え、利用者のパソコン(PC)の乗っ取りを予告する脅迫まで出てきた。
企業は、そうしたAIの脅威への迅速な対応が必要だ。また、被害を受けた企業は、まず、顧客の保護を最優先に対応することが必須の要件になる。
海外では、被害をいち早く公表した企業と、公表が遅れた企業の評価が分かれた。日本企業も、常にシステムの脆弱性検査を実施する必要性がある。それに加え、サイバー攻撃発生時の補償を含めた対応や、政府との連携などの方針を定め、利害関係者に迅速に説明することが喫緊の課題だ。