マイページ



医療現場も例外ではない
「自分の情報は自分で守る――この意識を持って」
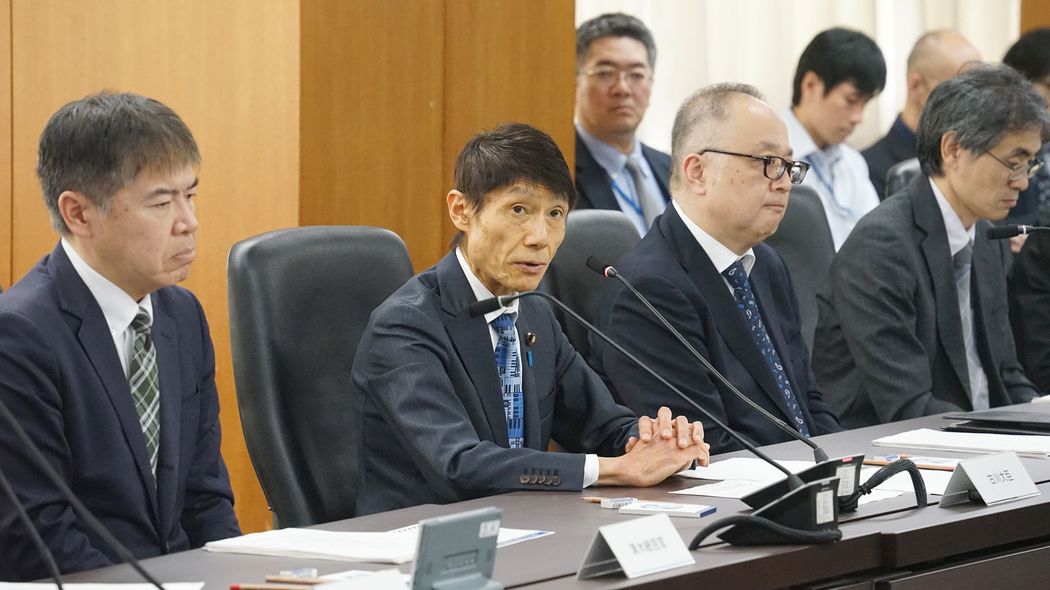
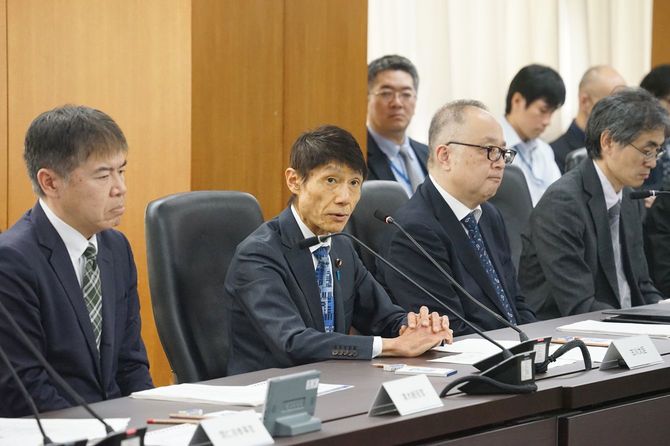
相次ぐ企業の個人情報流出事案をうけて、古川俊治デジタル大臣は10月6日、閣議後会見でこのように呼びかけました。
2026年、上場企業の個人情報流出100万件以上はすでに10件。前年通年の6件を上回る過去最悪のペースで、うち5件が歴代ワースト10に食い込みました。
カーシェアのタイムズカーからは、運転免許証の画像を含む最大約660万件、焼肉きんぐのアプリからは約1079万件、KDDIのメールシステムからはアドレス1223万件とパスワード762万件、大和証券では口座番号を含む約11万人分……。

そして大臣の会見からわずか3日後の10月9日、skyticketが約1464万件の流出を公表しました。これは歴代最大のベネッセ(3504万件)に次ぐ規模です。なお、同社の不正アクセスは経路の異なる3件で、うち1件には口座情報も含まれていました。
さらに10月15日には、医療機関業務支援システム「アットリンク(@link)」(株式会社メドレー)への第三者による不正アクセスが確認され、患者さんの個人情報が外部に漏えいした可能性が報じられました。ついに医療現場も例外ではなくなったのです。
すでにこれらの渦中に巻き込まれてしまったという方も、少なくないかもしれません。
デジタル大臣「自分の情報は自分で守る」
古川大臣は会見で、パスワードの使い回しをやめる、多要素認証を設定する、不審なメールやSMSに注意する、といった3つの対策によって、「自分の情報は自分で守る意識を持つよう」呼びかけましたが、これらは目新しい画期的対策というわけでもなく、現在ではむしろ「常識」と言ってもよいものでした。
そもそも「自分で守れ」と言われても、こうした一連の個人情報漏洩事案において漏れ出たのは、個人が自らすすんで不用意に置きざりにしたデータではありません。本人確認のために、預けることを求められたデータです。漏れるか漏れないかは、預け先の管理体制しだいなので、個人では防ぎようがありません。
私たちが、企業さらに現在のIT行政をつかさどるデジタル庁、国に求めたいのは、これ以上、個人情報を漏れ出させないための実効的な対策の立案と責任ある実行なのです。
しかし残念ながら、今回の会見では、最後まで国の責任ある対策に言及されることはありませんでした。これはどう対策したらいいのかわからず、なんにもできずに困っていることの証であるとも言えるでしょう。
さらに驚くべきは、9月11日のデジタル庁自身の発表です。