マイページ





160万アカウント分の本人確認書類が流出
カーシェアリングサービス「タイムズカー」を運営するタイムズモビリティは9月28日、同社のWebシステムが外部からの不正アクセスを受け、約660万アカウント分の会員情報が第三者に取得されたと発表した。翌29日には、このうち約160万アカウントで運転免許証の画像などの本人確認書類が流出したことを明らかにした。
流出した情報は対象者によって異なる。氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報、法人会員の所属部署名、連携サービスのIDなどだ。
本人確認書類には免許証のほか、公共料金の請求書や学生証、家族確認書類も含まれる。パスワードは復元できない形式で保管され、クレジットカード情報は同社が保有していないため流出していない。
流出の対象には、現会員のほか、退会した人や、入会を申し込んで手続きを完了しなかった人、法人向け「タイムズビジネスサービス」の現・旧会員も含まれる。同社は10月1日に公開した利用者向けのQ&Aで、退会者の氏名・住所・生年月日は税法などに基づき、運転免許情報と画像は「なりすまし対策やお問い合わせ対応のため」に、それぞれ7年間保管していると説明した。
今回の問題は、氏名や住所だけでなく、本人確認に使われる運転免許証などの画像まで第三者の手に渡ったことだ。しかも、すでにサービスを利用していない退会者の情報も含まれていた。本人の知らないところで保管され続けた情報が、思わぬ形で悪用されるおそれが生じている。
闇サイトで売られた日本のクレジットカード
盗み出された個人情報はどうなるのか。
今回のタイムズカーの情報流出について、流出したデータが実際に売買されたという事実は確認されていない。ただ、一般に盗まれた個人情報は、サイバー攻撃を行ったグループが直接悪用することもあれば、ダークウェブ(Googleなどの一般的な検索エンジンではアクセスできない秘匿性の高いウェブサイト)上の闇市場などで売買され、攻撃者とは別の犯罪グループが買い取って悪用することもある。
ごく少数の買い手に高額で販売されるものもあれば、数百円~数千円程度と安価で販売されるもの、グループやサイトの宣伝のために無料で配布されるものなど、出回り方はさまざまだ。実際に、ダークウェブ上の販売サイトを確認したところ、「日本のクレジットカード」とうたう商品が散見された。
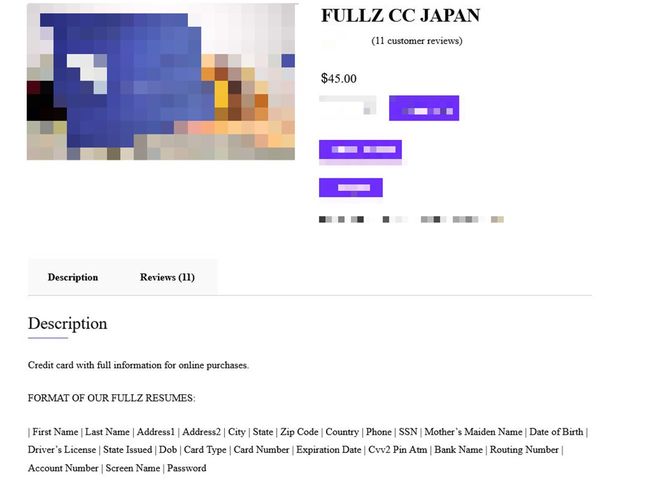
あるサイトでは、「FULLZ CC JAPAN」と題した商品が45ドル(約7110円)で売られていた。「フルズ」とは、個人情報一式がそろったデータを指す隠語だ。説明文には「オンライン購入用の全情報付きクレジットカード」とあり、販売者が示すデータの項目には、氏名、住所、電話番号、生年月日、運転免許証、カード番号と有効期限、セキュリティーコード、ATMの暗証番号、銀行の口座番号、ログイン用のパスワードなどが並んでいた。